Bybit开炮:被骇原因是Safe钱包漏洞所致,Safe承认开发者设备遭入侵,会赔偿损失?
加密货币交易所 Bybit 在 2 月 21 日惨遭骇客攻击,被盗共计约 50 万枚 ETH、stETH、cmETH 和 mETH,当时价值约 14.6 亿美元,成为加密货币史上最大攻击案。
Bybit 公布被骇报告:Safe 基础设施漏洞所致
就在昨(26)晚,Bybit 执行长 Ben Zhou 在社交平台 X 上发文表示,Bybit 被骇报告已经出炉,调查结果总结为是加密货币多签钱包 Safe 的基础设施漏洞所致。
Bybit Hack Forensics Report
As promised, here are the preliminary reports of the hack conducted by @sygnia_labs and @Verichains
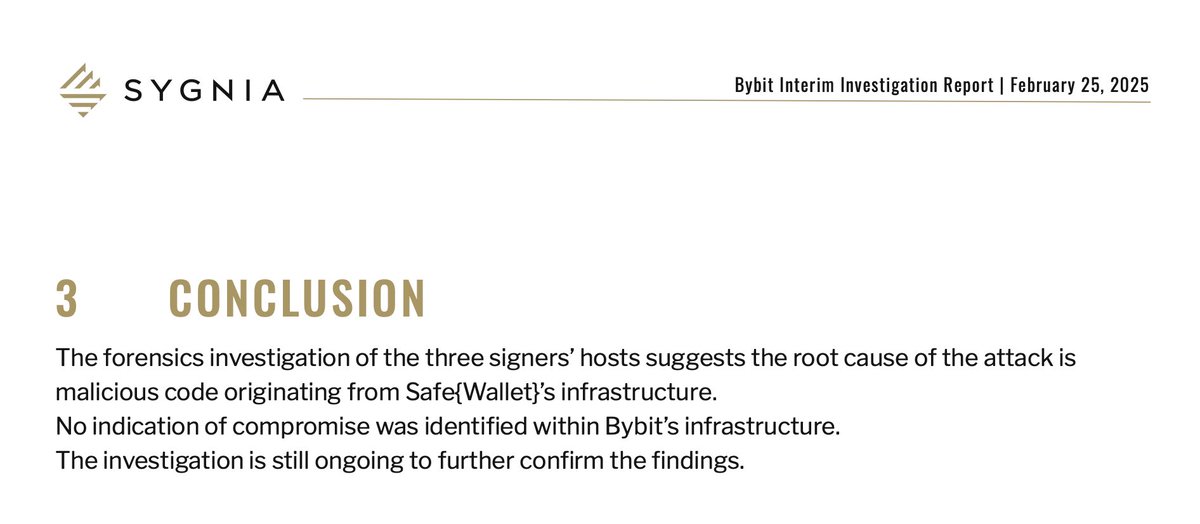
Screenshotted the conclusion and here is the link to the full report: https://t.co/3hcqkXLN5U pic.twitter.com/tlZK2B3jIW
— Ben Zhou (@benbybit) February 26, 2025
在这份报告中,负责调查的安全公司 Sygnia 得出结论:
对三个签名机器的取证调查表明,攻击的根本原因是来自 Safe{Wallet} 基础设施的恶意程式码。未发现 Bybit 基础设施内部存在安全漏洞。调查仍在进行中,以进一步确认结果。
安全公司 Verichains 的调查结果也与此类似:
app.safe.global 的良性 JavaScript 档案似乎已于 2025 年 2 月 19 日 15:29:25 UTC 被替换为恶意程式码,特别针对 Bybit 的 Ethereum Multisig Cold Wallet(地址:0x1Db92e2EeBC8E0c075a02BeA49a2935BcD2dFCF4)。此次攻击设计为在下一次 Bybit 交易中启动,该交易发生于 2025 年 2 月 21 日 14:13:35 UTC。
根据 Bybit 签名机器的调查结果和在 Wayback Archive 上发现的快取恶意 JavaScript,我们强烈推测 Safe.Global 的 AWS S3 或 CloudFront 帐户/APi 密钥可能已经泄漏或被攻破。
备注:2024 年 9 月,Google Search 宣布与 Wayback Archive 整合,提供直接连结到 Wayback Machine 上的网站快取版本,这验证了快取的恶意文件的合法性。

Safe 回应:是开发者机器遭入侵导致 Bybit 被骇
对此,Safe 官方也在昨(26)日回应表示,此次针对 Bybit 的攻击是通过入侵 Safe{Wallet} 开发者的机器实现的,官方并未发现 Safe 智能合约或前端服务源程式码存在漏洞:
。简要总结:
经调查确认,拉萨路(Lazarus)对 ByBit 发动了针对性攻击。Safe 智能合约未受影响,攻击是通过入侵一台 Safe{Wallet} 开发者机器执行的,影响了 ByBit 营运的一个帐户。Safe{Wallet} 已新增安全措施,消除了该攻击途径。
。完整声明:
对拉萨路集团(Lazarus Group)针对 ByBit 的目标攻击进行的审查得出结论,此攻击是通过一台被入侵的 Safe{Wallet} 开发者机器实现的,导致提交了一笔伪装的恶意交易。拉萨路是一个由北韩政府支持的骇客团体,以对开发者凭证进行复杂的社交工程攻击而闻名,有时还结合 zero-day exploits。
重要提示:外部安全研究人员的审查显示,Safe 智能合约、前端及服务的源程式码中不存在任何漏洞。
在最近的事件后,Safe{Wallet} 团队进行了彻底调查,目前已分阶段在以太坊主网上恢复 Safe{Wallet} 的运作。Safe{Wallet} 团队已完全重建并重新配置所有基础设施,并更换所有凭证,确保攻击途径已被完全消除。
在调查的最终结果出来之前,Safe{Wallet} 团队将发布一份完整的后续分析报告(post-mortem)。
Safe{Wallet} 前端保持运作,并已实施额外的安全措施。然而,用户在签署交易时需格外谨慎并保持高度警惕。
Safe 承诺领导一项行业范围的举措,提升交易的可验证性,这是整个生态系统面临的挑战。
Safe 仍致力于保障安全、透明度、自我托管,并推动行业向前发展。
CZ:Safe 回应模糊
而对于 Safe 的回应,币安交易所创办人赵长鹏(CZ)则表示,其回应有点含糊其辞:
我通常会尽量避免批评其他业内公司,但偶尔还是会这么做。
这次 Safe 的更新不太好。它用模糊的语言轻描淡写地处理了问题。看完后我有更多的问题,而不是答案。
-
「入侵 Safe {Wallet} 开发者机器」是什么意思?他们是怎么入侵这台机器的?是社会工程攻击、病毒,还是其他方式?
-
为什么一台开发者机器会有权访问「由 Bybit 操作的帐户」?是从这台开发者机器直接部署了程式码到生产环境吗?
-
他们是怎么欺骗多签步骤中的 Ledger 验证的?是盲签吗?还是签名者没有正确验证?
-
那么,14 亿美元是使用 Safe 管理的最大地址吗?为什么他们没攻击其他地址?
-
其他「自我托管,多重签名」钱包提供商和用户可以从这次事件中学到什么教训?
I usually try not to criticize other industry players, but I still do it once in a while. ?
This update from Safe is not that great. It uses vague language to brush over the issues. I have more questions than answers after reading it.
1. What does "compromising a Safe… https://t.co/VxywHyzqXb
— CZ ? BNB (@cz_binance) February 26, 2025
SAFE 币价急速下跌后急拉
Bybit 骇客调查报告出炉后,Safe 代币 $SAFE 短时内迅速下跌,最低跌破 0.45 美元,不过或许是要杀空头,撰稿当下又拉涨至 0.58 美元,近 24 小时从一度下跌近 10 % 后反转上涨 15%。
